
Carpet bombing : 300 Gbps encaissés, vous n'avez rien vu
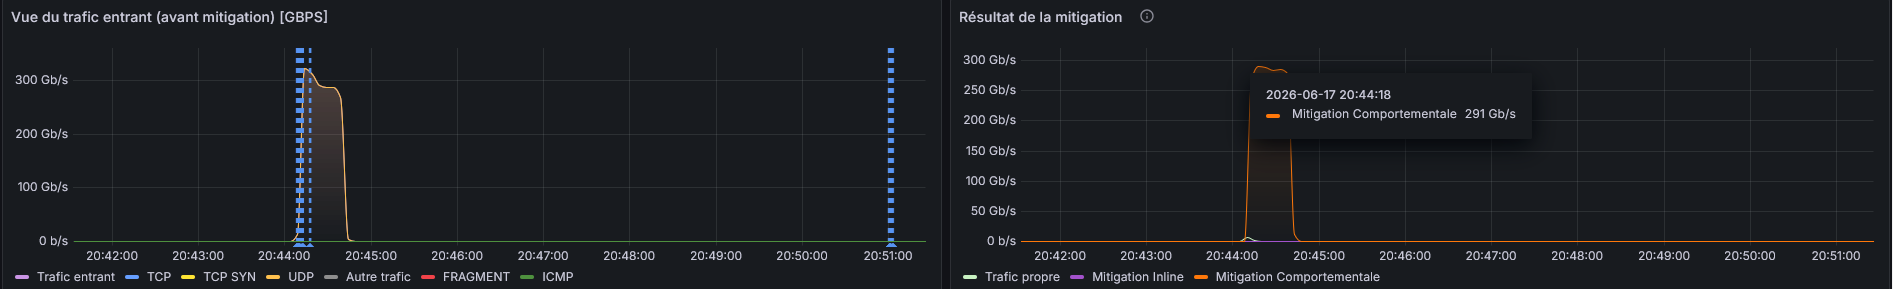
Le 17 juin à 20h44, notre infrastructure a essuyé une attaque DDoS en carpet bombing : au lieu de taper une seule cible, l'attaquant a arrosé 5 IP simultanément, soit l'équivalent de 5× la charge répartie sur tout le bloc pour essayer de passer sous les radars. Le total ? ~300 Gbps de trafic malveillant balancé d'un coup.
Le carpet bombing, c'est la technique du gars qui, plutôt que de défoncer une porte, essaie de toquer à toutes les portes de l'immeuble en même temps en espérant qu'on ne remarque rien. Spoiler : on a remarqué.
Le résultat ? Notre mitigation comportementale a encaissé le pic à 291 Gbps et a trié le bon grain de l'ivraie en quelques secondes. Le trafic légitime est passé comme une lettre à la poste, le reste a fini dans le vide intersidéral.
Sur les graphes : à gauche, le mur de trafic qui débarque. À droite, la mitigation qui dit « non » poliment mais fermement. Entre les deux, vos services qui n'ont rien vu passer.
Ce qu'il faut retenir
Nos protections anti-DDoS tournent 24/7, sans intervention de votre part.
Le carpet bombing multi-IP est détecté et filtré, pas seulement les attaques mono-cible.
Une attaque à 300 Gbps, c'est devenu un mardi soir comme un autre chez nous.
Petit rappel amical au passage : ce genre d'attaque, ça n'arrive pas qu'aux autres. Un serveur exposé sans protection face à un carpet bombing, c'est une bougie face à un lance-flammes. Si vos services tournent ailleurs sans anti-DDoS sérieux, c'est peut-être le moment de se poser la question.
Chez nous, c'est inclus, c'est automatique, et ça veille pendant que vous dormez.
Bref : on a pris 300 Gbps dans la figure, et vous n'avez même pas eu à le savoir.